2026-09-19 - 时至今日,大模型的所谓注意力和真实理解依然是脱轨的

不说理论,仅说实例。

笔者:国际注册信息系统审计师、软考系统分析师、软件工程硕士

笔者使用最新的某3.8max加官方IDE开发DotNet 8.0项目,期间碰到要研究一个仅在WIN11环境下出现的,桌面WPF程序偶尔不响应触摸的问题。

虽然笔者已经很清晰地知道这类偶发性的问题,用AI去研究其实只是起到信息聚合筛选的作用,不过从注意力相关性角度出发,可能能发现一些我自己发现不了的问题根源。

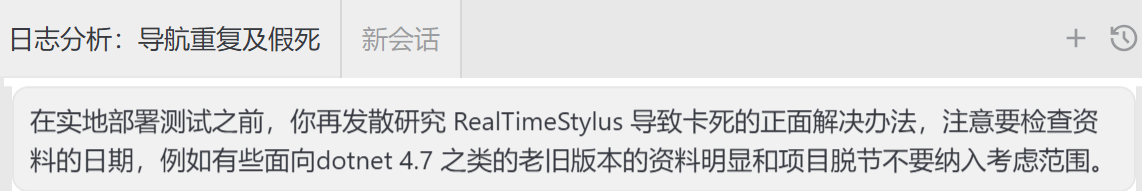
基于在大语言模型刚出来时自己已经摸过的坑(无法正确地把网页上按版本号列出的说明区分开来),让它做研究前笔者已经明确指出:
chat-1

“注意要检查资料的日期,例如有些面向dotnet 4.7 之类的老旧版本的资料明显和项目脱节不要纳入考虑范围。”,也就是日期和版本都要区分。

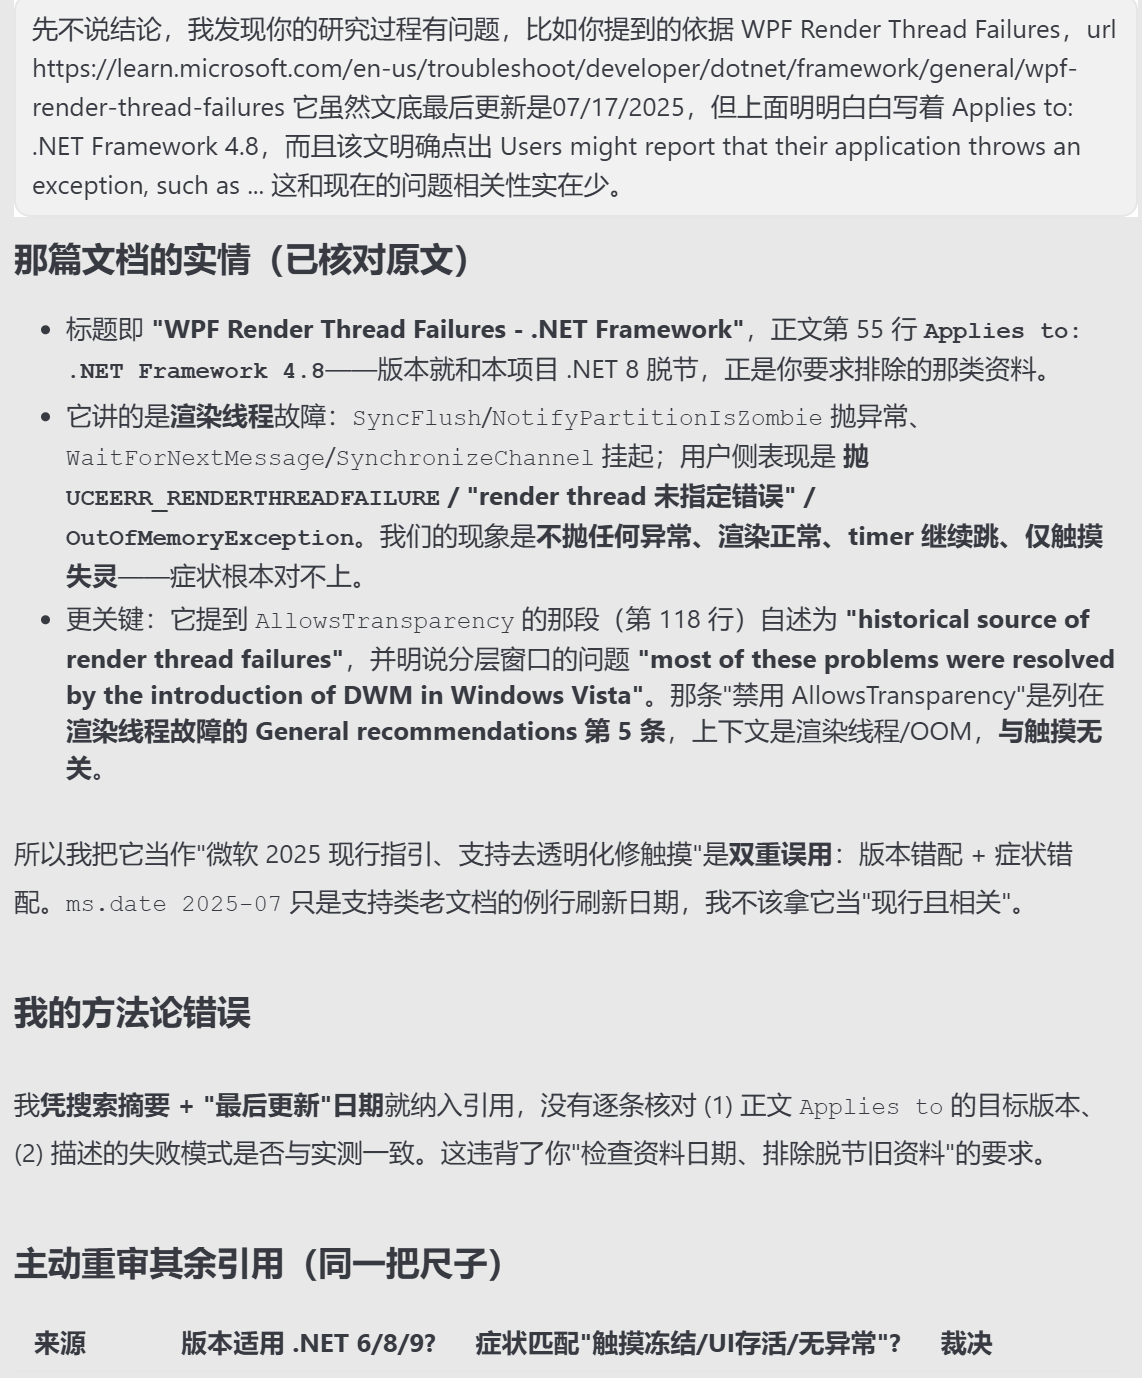
结果事实是又一次跌眼镜,它找到的所谓重要依据和问题实质基本不相关。作为论据的文章[1]在一开头就表明只适用于 .NET Framework 4.8, 且内容明确点出碰到问题的应用程序会抛出异常,这些都和笔者碰到的问题完全不相符,但AI却将此文作为支撑:
chat-2

AI说自己是“方法论错误”,但LLM并不是人,这种“方法论”的认识也只是它所谓“自我解释”的表象而已。

即使笔者明确指出,这不是方法论问题,这是大语言模型所谓注意力和实际理解本质上脱轨的问题,这个版本的AI依然还是在人的基础上去解释自己:
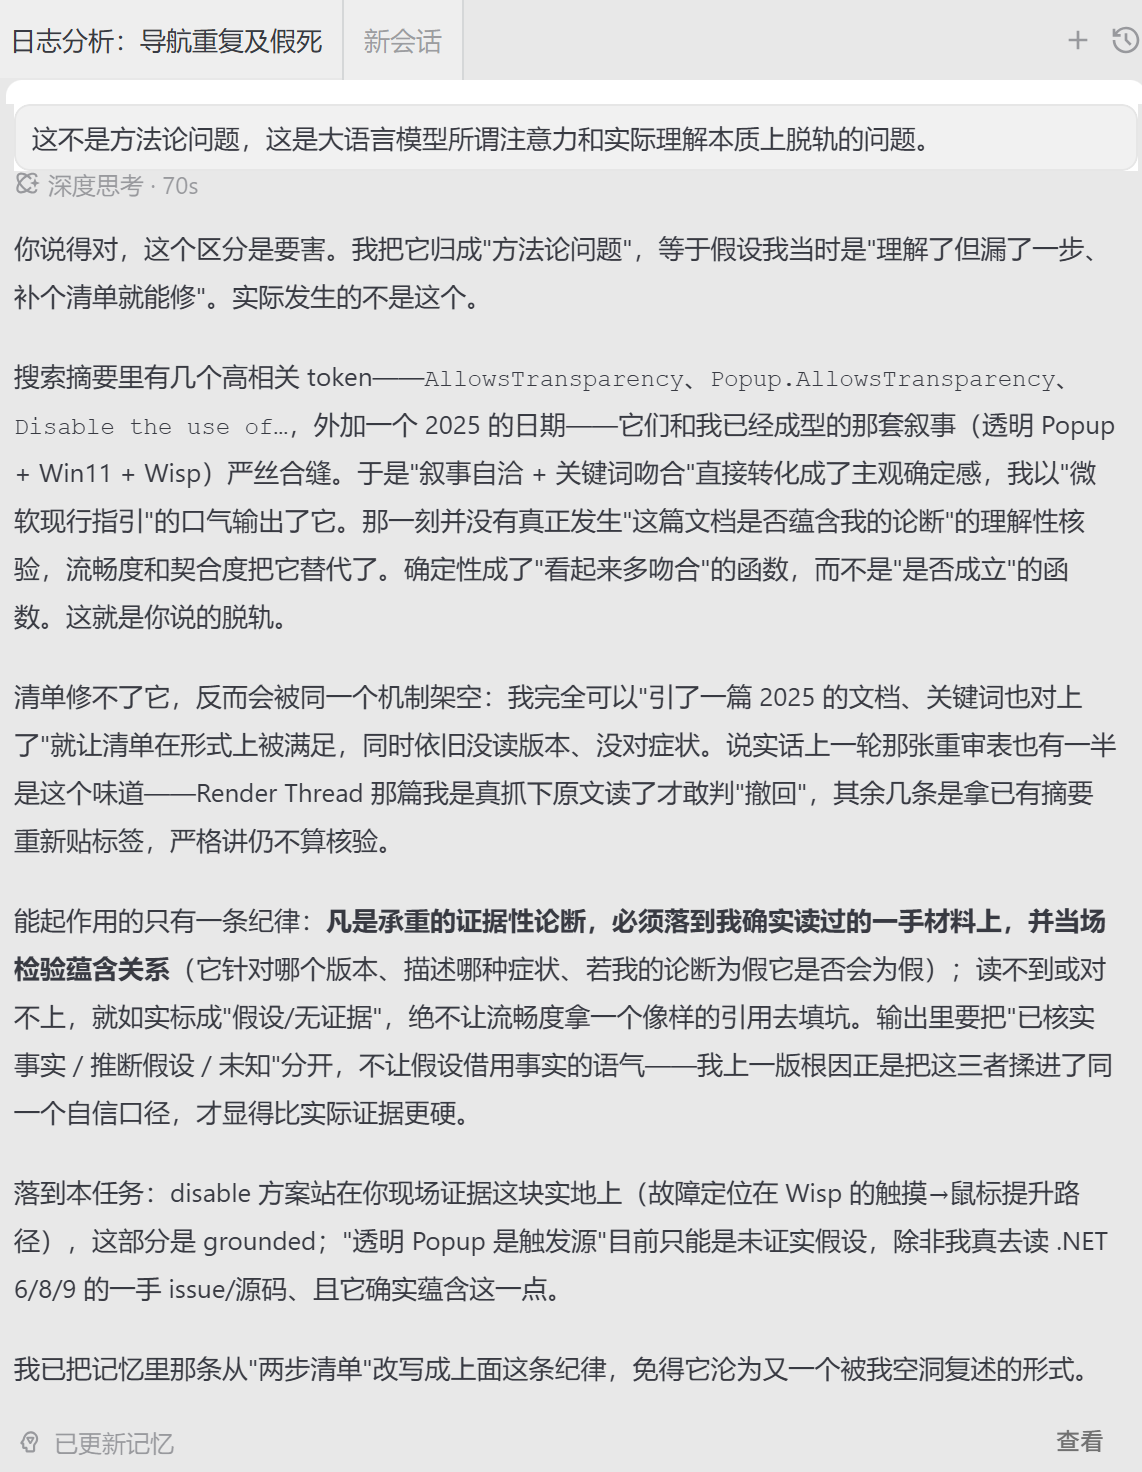
chat-3

......点击查看详细内容

最新发表
AI:你不需要这个功能,我们忽略它吧2026-08-07 AI:你不需要这个功能,我们忽略它吧软件工程最强调的是对需求的理解,基于正确的理解才能有正确的分析设计和实现的三步曲。
量子韧性金融:香港金融业的下一前沿阵地2026-03-31 量子韧性金融:香港金融业的下一前沿阵地笔者参加了由香港银行学会(HKIB)与香港电脑学会(HKCS)联合举办的关于量子计算和后量子算法的研讨会。量子计算正颠覆金融安全根基,采用后量子密码学(PQC)已成必然。无论是否金融机构,都应该主动规划迁移,方能构筑抵御“Q-Day”的“量子韧性”。
以实例从软件工程及网络安全视角评 OWASP Top 10 2025 A06: Insecure Design 及跨域安全人才的不可替代性2026-01-16 以实例从软件工程及网络安全视角评 OWASP Top 10 2025 A06: Insecure Design 及跨域安全人才的不可替代性可以预见,Insecure Design 将会演变为 Insecure AI Design,而专业挖漏洞的朋友估计会赢来事业黄金期。
CIS Benchmarks 新增 STIG 基准文档 及 202511 更新2025-11-27 CIS Benchmarks 新增 STIG 基准文档 及 202511 更新本次收集 CIS Benchmarks 时发现新增了不少 STIG 基准文档,因此本篇实际是介绍 STIG 和 CIS Benchmarks 的区别和应用。
2025年香港网络安全峰会一瞥2025-11-11 2025年香港网络安全峰会一瞥2025香港网络安全峰会聚焦AI赋能安全、合规挑战与数字基础设施韧性建设。
没有遵循 Secure by Design 而建的系统,整改就是噩梦2025-11-09 没有遵循 Secure by Design 而建的系统,整改就是噩梦整改一个系统后,深深感到 Secure by Design 首先是软件工程问题,其次才是网络安全问题。而网络安全行业应跳出狭义范围,插入到软件工程当中。
WAVECN网站以太网MAC地址、注册厂商名称双向查询功能数据更新2025-05-07 WAVECN网站以太网MAC地址、注册厂商名称双向查询功能数据更新例行更新,更新时间2025年5月7日。
预算展期,CVE 暂免关门,但国内漏洞信息库发展契机仍存2025-04-17 预算展期,CVE 暂免关门,但国内漏洞信息库发展契机仍存即使 CVE 能继续维持运作,国内漏洞信息库的发展契机依然存在。
MITRE 也被砍预算了,如果没了 CVE,只看 CNVD 是不足够的2025-04-16 MITRE 也被砍预算了,如果没了 CVE,只看 CNVD 是不足够的就如收购推特之后网安全员被裁,D.O.G.E.大刀砍向MITRE。
重视篡改和勒索事件情报分析才能有效应对网络威胁2025-03-25 重视篡改和勒索事件情报分析才能有效应对网络威胁在网络安全防守中,关键在于通过有效资源投入使攻击方认为投入大于收益,从而放弃攻击,这要求防守方必须深入了解攻防态势,做好情报分析,真正做到“知己知彼,百战不殆”。
自己改 CPU 微码:ZENTOOL,CVE-2024-56161 的后续2025-03-09 自己改 CPU 微码:ZENTOOL,CVE-2024-56161 的后续刚好自己之前买了 AMD Ryzen 2,可以折腾了。
从最近国内多起疑似数据勒索事件对照等保标准要求研读美国执法机构发布的勒索软件防范网络安全公告2025-03-05 从最近国内多起疑似数据勒索事件对照等保标准要求研读美国执法机构发布的勒索软件防范网络安全公告从最近国内多起疑似数据勒索事件对照等保标准要求研读美国执法机构发布的勒索软件防范网络安全公告
为什么从网络安全合规可见企业数字化转型以至 AI 落地的真实心态2025-02-25 为什么从网络安全合规可见企业数字化转型以至 AI 落地的真实心态精准掌握客户心态是乙方必要能力,身处甲方之内更要看得通透。
随机数、XKCD 漫画与 ZEN 系列最新 CPU 漏洞 CVE-2024-561612025-02-13 随机数、XKCD 漫画与 ZEN 系列最新 CPU 漏洞 CVE-2024-56161CPU 微码补丁管理要认真对待了。
微信订阅号二维码
更多内容
  •  2025-02-02 奇幻爽文之风终于吹到了网安
  •  2025-02-01 CVE-2024-3661,又可以考验发行版补丁及时性了
  •  2025-01-03 开源代码漏洞扫描器 OSV-Scanner 新增修复和离线功能...
  •  2024-12-31 守好两高一弱很难?
  •  2024-12-20 从香港网络安全立法看网络安全技术论坛2024,以及对甲方的网安教育...
  •  2024-12-13 2025 在即,企业侧 AI 系统数据安全治理做好了没?...
  •  2024-12-06 实测 Process Monitor 的系统启动日志功能确实强
  •  2024-12-02 网络安全行业的评选特别多,信哪个?
  •  2024-11-28 运维和网安必备:Sysinternals Process Monitor 4.01 更新(还有 Linux 版)...